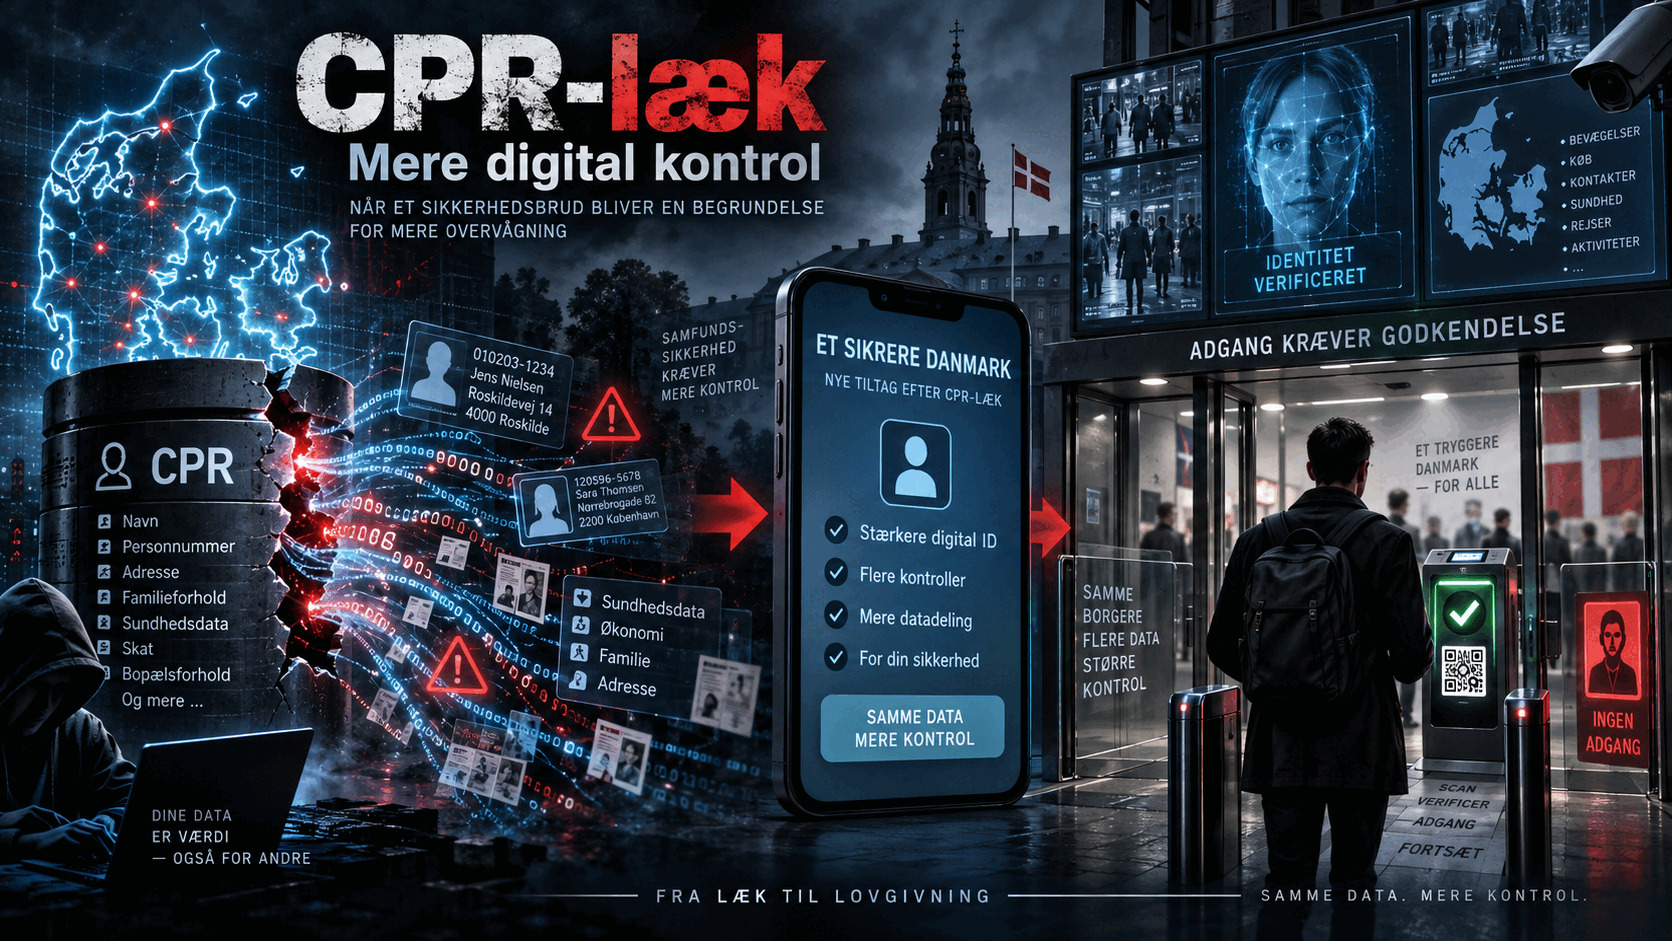
Nu er der gået knap tre uger, og udviklingen er blevet langt mere konkret. Staten anbefaler nu direkte AltID i sine vejledninger om CPR-lækket. e-Boks og den internationale identitetsvirksomhed Scrive har annonceret et samarbejde, der samler AltID, MitID og e-Boks ID i én digital identitetsløsning til virksomheder. En international organisation bag standarder for digital identifikation bruger samtidig det danske datalæk til at argumentere for, at elektronisk godkendelse skal erstatte traditionelle kontrolspørgsmål, også under helt almindelige telefonsamtaler.
Og mens disse løsninger bliver præsenteret som svaret på sikkerhedsbruddet, er der kommet nye oplysninger om, hvor elendig sikkerheden tilsyneladende var hos Pays ApS, virksomheden hvis adgang til CPR-registeret blev misbrugt.
Det handlede muligvis ikke engang kun om de adgangskoder, der blev afsløret i medierne. Teknisk kyndige har fundet offentligt tilgængelig programkode, som tyder på, at Pays også havde en API-adgang til CPR-oplysninger uden synlig autentifikation. En anden undersøgelse peger på en demonstrationsside, hvor besøgende angiveligt kunne foretage CPR-opslag helt uden at logge ind. Det rejser et spørgsmål, som jeg mener bør stå centralt i diskussionen: Hvorfor skal borgerne underlægges mere omfattende identitetskontrol, når det var hos de virksomheder, staten allerede havde givet adgang til personregisteret, at den grundlæggende sikkerhed svigtede?
"123456" var måske slet ikke det værste
Den 9. oktober kunne Politiken afsløre, at mindst tre brugerkonti hos Pays ApS anvendte adgangskoden "123456". En af dem var virksomhedens administratorkonto. Pays, der ligger i Odense, havde ifølge de offentliggjorte CVR-oplysninger blot to ansatte i juli 2026. Alligevel havde virksomheden adgang til at foretage opslag i et register med omkring 11 millioner registrerede personer. Virksomhedens direktør og ejer, Sophie Laursen, bekræftede over for TV 2, at Pays' lovlige CPR-adgang var blevet misbrugt.En anonym person, som hævder at stå bag angrebet, fortalte Politiken, at vedkommende havde fundet loginoplysninger fra en tidligere medarbejder og derefter udviklet programmer til automatisk at indsamle og gemme CPR-oplysninger. Der er ikke offentliggjort dokumentation for, at netop adgangskoden "123456" blev anvendt ved angrebet, men Politikens gennemgang dokumenterede, at flere af virksomhedens konti havde denne adgangskode1.
Allerede det burde være anledning til alvorlig kritik - hvorfor har staten ikke en helt naturlig sikkerhedsprocedure der stiller skarpe krav til brugeres sikkerhed? Men efter afsløringen begyndte flere it-kyndige at undersøge Pays' offentligt tilgængelige systemer og programkode. Det førte til noget endnu mere opsigtsvækkende.
Kevin J. offentliggjorde på LinkedIn en gennemgang af virksomhedens klientkode, hvor han beskrev en tilsyneladende offentligt tilgængelig API-adgang på et underdomæne kaldet "bypass-api" - altså omgåelse af API. En API (Application Programming Interface - en applikationsprogrammeringsgrænseflade), er en teknisk grænseflade, som programmer bruger til at udveksle oplysninger med andre systemer. Ifølge gennemgangen kunne der sendes et CPR-nummer til denne grænseflade, hvorefter systemet var indrettet til at returnere personoplysninger. I den offentligt tilgængelige kode fandt han ingen synlig loginprocedure eller anden autentifikation knyttet til det pågældende kald. Han beskrev også et særskilt logsystem, hvortil oplysninger tilsyneladende blev sendt videre. De datafelter, som fremgik af koden, omfattede navn, adresse, postnummer, by, fødselsdato, køn og oplysninger om, hvorvidt personen var i live. Derudover fandtes felter til udenlandske adresser, kontaktadresser, kreditadvarsler og værgemål, herunder oplysninger om værgens navn og adresse samt værgemålets type og begyndelsestidspunkt2.
Det er væsentligt at forstå, hvad det betyder. Hvis en offentligt tilgængelig API-grænseflade faktisk kunne returnere disse oplysninger uden autentifikation ved at forbigå sikkerhedsforanstaltninger som autentifikation, ville man ikke engang behøve at stjæle en medarbejders adgangskode. Man ville kunne benytte en funktion, som allerede var gjort tilgængelig på internettet - og alle kunne bruge den, hvis de kendte til den.
Kevin J.s fund bygger imidlertid på den offentligt tilgængelige kode. Den viser, hvilke kald systemet var indrettet til at foretage, og hvilke svar det kunne behandle. Den dokumenterer ikke alene, at serveren faktisk udleverede alle disse oplysninger til enhver besøgende uden yderligere kontrol. Men der er flere observationer, som gør mistanken vanskelig at ignorere.
It-journalisten Henrik Moltke beskrev, hvordan han hurtigt fandt adskillige underdomæner og API-adgange hos Pays, som var eksponeret mod internettet. Han fremhævede blandt andet svage adgangskoder, lækkede medarbejderoplysninger og manglende multifaktorgodkendelse. Ifølge hans gennemgang var flere af adgangsvejene i praksis kun beskyttet af brugernavn og adgangskode3.
Kim Bjørn Tiedemann beskrev desuden en demonstrationsside til MobilePay-abonnementer, som tilsyneladende kunne foretage CPR-opslag uden individuelt brugerlogin. Han fremhævede, at siden var indrettet til at slå oplysninger op gennem CPR's tekniske tjenester, og at den efter spærringen af Pays' adgang den 2. oktober ikke længere fik svar som tidligere. Ifølge hans gennemgang havde besøgende ikke behøvet et brugernavn eller en adgangskode for at anvende funktionen4.
Vi har altså beskrivelser af flere forskellige tekniske adgangsveje, der efter det offentliggjorte materiale fremstår stærkt utilstrækkeligt beskyttede. De er ikke ens, og det er endnu ikke fastslået, om en af de tilsyneladende åbne grænseflader blev brugt ved det konkrete datatyveri. Men alene spørgsmålet om, hvordan sådanne funktioner kunne eksistere i tilknytning til en lovlig adgang til landets centrale personregister, burde få enhver til at standse op. For det er ikke borgeren, der har bestemt, at virksomheder som Pays skal have adgang til disse oplysninger. Den adgang er blevet tildelt inden for det system, som myndighederne selv administrerer.
Sikkerhedskravene fandtes allerede - kontrollen standsede ikke misbruget
Det bliver endnu vanskeligere at forstå sikkerhedsbruddet, når man undersøger de regler, der allerede gjaldt. Den 7. oktober gennemgik Dansk Industri CPR-administrationens standardvilkår for private virksomheders adgang til registeret. Vilkårene var senest opdateret den 16. juni 2026, altså flere måneder før lækket.Virksomheder med systemadgang skulle blandt andet have en sikkerhedsansvarlig, begrænse adgangen til autoriserede medarbejdere, registrere opslag på den enkelte medarbejder og kontrollere deres månedlige transaktionsstatistik. De skulle anvende personlige adgangskoder i egne systemer, sikre forbindelserne og begrænse adgangen gennem bestemte IP-adresser. Endnu mere bemærkelsesværdigt er reglerne for offentlige selvbetjeningsløsninger. Her beskriver Dansk Industri, at CPR-opslag gennem en offentlig hjemmeside kræver MitID og såkaldt PID-CPR-match, som knytter den elektronisk identificerede person til det relevante CPR-nummer. Anonyme opslag fra en hjemmeside er således ikke tilladt efter de beskrevne standardvilkår. Derudover må CPR's systemadgang ikke bruges som en "transaktionskanon", altså til omfattende automatiserede masseopslag, uden CPR-administrationens forudgående tilladelse5.
Flere nyheder om Kontrol, Overvågning, Samfund, Teknologi og Tidens ende
CPR-lækket afslører det digitale paradoks: Systemet svigter - og svaret bliver mere kontrolIfølge de offentliggjorte oplysninger havde uvedkommende adgang fra den 10. september til den 2. oktober 2026, selv om den aktive indsamling efter de foreløbige undersøgelser synes at være ophørt omkring den 20. september. Det var ikke en automatisk sikkerhedsmekanisme, der først afslørede misbruget, men den usædvanligt store regning, som CPR-administrationen skulle sende til virksomheden efter de mange opslag. Man havde altså et system, der kunne registrere aktiviteten og beregne betalingen for den, men hvor millioner af ekstraordinære opslag tilsyneladende ikke førte til en rettidig blokering.
Den 9. oktober sendte CPR-administrationen derfor et brev til 1.039 virksomheder med adgang til CPR-registeret. Virksomhederne blev mindet om deres eksisterende sikkerhedsforpligtelser, herunder kontrollen med medarbejdernes adgange og den løbende overvågning af antallet af opslag. Modtagerne omfattede blandt andet banker, teleselskaber, advokatvirksomheder, fagforeninger og forsikringsselskaber6. Det er et bemærkelsesværdigt antal private aktører med adgang til et register, som almindelige mennesker ikke kan vælge at stå udenfor.
Først efter lækket er der også blevet indført nye tekniske begrænsninger. I et ministersvar af 19. oktober bekræftede forsknings-, uddannelses- og digitaliseringsminister Christina Egelund, at der nu er indført et teknisk loft over CPR-opslag samt overvågning af opslagene. Ministeren oplyste desuden, at de kompromitterede oplysninger også omfattede værgemål og forskellige beskyttelsesordninger, herunder kreditadvarsler. Spørgsmålet om, hvorvidt myndighederne allerede inden angrebet havde kendskab til den udnyttede sikkerhedsrisiko, blev ikke klart afgjort i svaret7.
Her er det nødvendigt at skelne mellem to slags overvågning. At registrere og begrænse virksomhedernes CPR-opslag er kontrol med adgangen til personoplysninger. Det er ikke det samme som overvågning af borgernes handlinger. Men mens myndighederne først nu har gennemført eller skærpet sådanne tekniske begrænsninger, er konsekvenserne af sikkerhedsbruddet allerede begyndt at ændre den måde, borgerne skal identificere sig på i kontakten med resten af samfundet.
Staten peger nu direkte på AltID som svaret
På Sikkerdigital, statens officielle portal om digital sikkerhed, findes der nu vejledninger om CPR-lækket, som udtrykkeligt anbefaler anvendelsen af AltID. Den mest interessante af dem er faktisk ikke vejledningen til borgerne, men den, der er rettet mod myndigheder, organisationer og virksomheder. Her gennemgår Styrelsen for Samfundssikkerhed, hvordan virksomheder kan kontrollere identiteten på mennesker, der henvender sig efter CPR-lækket. Vejledningen blev offentliggjort den 6. oktober og senest opdateret den 13. oktober.Myndighederne anbefaler blandt andet login med MitID, engangskoder, kontrolopkald, fysisk fremmøde med legitimation og særlige kontrolprocedurer ved følsomme ændringer. Men vejledningens syvende punkt handler direkte om AltID. Her opfordres virksomhederne til at verificere borgernes identitet med statens digitale identitetsapp. AltID beskrives som Danmarks officielle app til identitet og digitale beviser. Borgeren opretter sig med MitID og kan tilføje et billede til sit legitimationskort ved at scanne sit pas. Virksomhederne oplyses om, at de kan efterspørge legitimationskortet både ved fysisk kontakt og digitalt gennem deres selvbetjeningsløsninger. Der står endda, at scanning af AltID's QR-koder giver mulighed for et meget højt sikkerhedsniveau, og at virksomheder, som ønsker at modtage AltID digitalt, kan registrere sig til dette formål8.
Det er ganske konkret. Myndighederne anbefaler ikke bare, at virksomheder passer bedre på de oplysninger, de allerede har. De anviser en teknisk fremgangsmåde, hvor identitetskontrollen flyttes over i statens digitale identitetsinfrastruktur. I den tilsvarende vejledning til borgere findes et særskilt punkt med overskriften "Du kan bevise din identitet med AltID". Her forklares det, at borgerne kan risikere at møde højere krav til legitimation, og at staten tilbyder et digitalt legitimationskort gennem AltID9. Dermed er forbindelsen mellem lækket og udbredelsen af AltID ikke længere kun en mulighed, jeg pegede på i begyndelsen af oktober. Den findes nu udtrykkeligt i de officielle vejledninger til både borgere og virksomheder.
AltID blev lanceret allerede den 3. juni 2026, længe før CPR-lækket. Appen skal i første omgang bruges som digitalt legitimationskort og aldersbevis, men bygger på en infrastruktur, hvor yderligere digitale beviser og identitetsfunktioner kan tilføjes. Det centrale er, at denne infrastruktur nu får en ny begrundelse for sin udbredelse. Før var der tale om et tilbud, som borgeren kunne vælge af bekvemmelighed. Nu fremhæves det samme tilbud som en løsning på et sikkerhedsproblem, der berører millioner af mennesker. Og når virksomhederne begynder at bygge deres identitetskontrol op omkring sådanne løsninger, kan den praktiske afhængighed vokse, også selv om appen formelt er frivillig.
e-Boks og Scrive vil gøre digital ID-kontrol til en del af telefonsamtalen
Den 15. oktober kom der et konkret eksempel på, hvordan dette kan omsættes til en ny forretningsmæssig og teknisk virkelighed. e-Boks og den internationale identitetsvirksomhed Scrive annoncerede et strategisk partnerskab, som samler e-Boks ID, AltID og MitID i én teknisk integration. Løsningen leveres gennem virksomheden dewa, som er delvist ejet af e-Boks. Det betyder, at banker, forsikringsselskaber, teleselskaber og andre virksomheder kan tilbyde elektronisk identitetskontrol gennem flere forskellige digitale ID-systemer uden selv at skulle udvikle en særskilt integration til hver enkelt løsning.Virksomhederne henviser direkte til CPR-lækket som begrundelse for samarbejdet. Lorenz Flechtenmacher, der er medstifter og administrerende direktør for dewa, fremhæver, at CPR-lækket har demonstreret, at et CPR-nummer ikke i sig selv beviser, hvem man taler med. Derfor skal virksomhederne kunne verificere kundens identitet digitalt, mens kontakten foregår. Mekanismen er forholdsvis enkel. Du ringer til din bank, dit forsikringsselskab eller et teleselskab. Medarbejderen finder måske din kundesag ved hjælp af dit CPR-nummer, men før vedkommende kan gennemføre en bestemt handling, sendes en anmodning om identitetsgodkendelse til din telefon. Du skal derefter benytte dit digitale ID til at bekræfte, at du er den person, du udgiver dig for at være.
e-Boks beskriver ambitionen som en udvikling, hvor elektronisk identitetskontrol under telefonsamtaler bliver lige så almindelig som MitID-login på nettet. Partnerskabet skal desuden udvides til de øvrige nordiske lande10. Det er en langt mere omfattende ambition end blot at beskytte en enkelt database. Når identitetskontrollen integreres direkte i kundeservicesystemer, bliver elektronisk godkendelse en funktion, som virksomheder kan anvende på tværs af stadig flere situationer. Et forsikringsselskab kan kræve den, når en kunde ønsker at ændre sine oplysninger. Et teleselskab kan bruge den ved udstedelse af et nyt SIM-kort. En bank kan anvende den ved særligt følsomme ændringer af en kundes forhold.
Flere nyheder om Kontrol, Overvågning, Samfund og Teknologi
Hvem kan kæmpe mod dyret? - Mennesket har skabt en intelligens, der bryder sine lænkerDet er også værd at hæfte sig ved den kommercielle interesse. Digital identitetskontrol bliver en tjeneste, som kan sælges til virksomheder og integreres i deres eksisterende systemer. Jo flere virksomheder der tager den i brug, desto større bliver markedet for identitetsløsningerne, og desto mere almindeligt bliver det for borgeren at skulle godkendes elektronisk. Det er ikke nødvendigt at indføre et samlet nationalt krav for at nå dertil. Beslutningen kan træffes af virksomhederne hver for sig, når de vælger, hvilke betingelser kunderne skal opfylde for at kunne benytte deres tjenester - det er frivilligt, men vil med tiden blive besværligt at komme udenom.
En international identitetsorganisation vil udvide den digitale godkendelse
Udviklingen i Danmark står heller ikke alene. Den 16. oktober offentliggjorde OpenID Foundation artiklen "Lessons from Denmark's CPR breach", hvor organisationen direkte bruger det danske sikkerhedsbrud til at argumentere for stærkere elektronisk identifikation. OpenID Foundation er en international organisation, som udvikler tekniske standarder til digital identifikation og autentifikation. Dens teknologi bruges allerede i omfattende login- og identitetsløsninger verden over.Organisationen fremhæver, at det ikke længere er tilstrækkeligt at stille spørgsmål om navn, adresse, fødselsdato eller personnummer, fordi den slags oplysninger kan være kompromitteret. At kende en persons oplysninger er ikke det samme som at være personen. Som løsning peger OpenID Foundation blandt andet på en standard kaldet OpenID Connect Client-Initiated Backchannel Authentication, forkortet CIBA. Den gør det muligt at sende en anmodning om identitetsgodkendelse til en persons digitale identitetsapp, mens kontakten med virksomheden foregår gennem en anden kanal, eksempelvis telefonen. Det er samme grundlæggende mekanisme, som e-Boks og Scrive ønsker at gøre lettere for danske virksomheder at anvende.
OpenID Foundation beskriver også, hvordan godkendelsen kan knyttes til den konkrete telefonsamtale gennem en ekstra kontrol, så svindlere vanskeligere kan misbruge legitime godkendelsesanmodninger11. Dermed får det danske CPR-læk betydning i en international diskussion om, hvordan mennesker fremover skal legitimere sig over for virksomheder og myndigheder.
Den tekniske løsning kan gøre identitetssvindel vanskeligere, men den ændrer samtidig den måde, adgang til tjenester kontrolleres på. Hvor borgeren tidligere kunne identificere sig gennem oplysninger og en samtale, kan adgangen nu blive afhængig af et elektronisk svar fra en godkendt identitetsudbyder. En sådan godkendelse kan registreres i de involverede systemer. Det betyder ikke, at alle handlinger automatisk samles i ét centralt overvågningsregister, og det er heller ikke dokumenteret, at CIBA i sig selv anvendes til at overvåge borgernes daglige færden. Men teknologien muliggør, at identitetskontrol bliver en integreret, maskinelt håndteret del af langt flere handlinger - med andre ord, al kontakt med involverede IT-systemer logges og gemmes.
Forestil dig, at en borger kontakter sin bank, sit forsikringsselskab, sin fagforening eller en offentlig myndighed og hver gang skal godkende sin identitet digitalt. Systemerne kan registrere, hvem der blev identificeret, hvilken tjeneste der bad om godkendelsen, hvornår det skete, og om anmodningen blev godkendt eller afvist. CIBA benytter en entydig identifikator for hver godkendelsesanmodning, og afhængigt af systemernes indretning kan sådanne hændelser registreres i logfiler12.
Umiddelbart kan det lyde harmløst. Men forestil dig en borger, der gentagne gange kontakter gældsrådgivningen, kommunen, en fagforening eller et behandlingssted. Hvis oplysningerne om disse identitetsgodkendelser gemmes og kan sammenholdes, vil det være muligt at rekonstruere dele af personens liv, uden nødvendigvis at kende indholdet af en eneste samtale. Kontaktmønstrene kan afsløre, at vedkommende muligvis har økonomiske problemer, er involveret i en arbejdskonflikt, modtager sociale ydelser eller søger behandling. Det kræver naturligvis, at loggene indeholder oplysninger om de konkrete tjenester, og at nogen får adgang til at sammenstille dem. Men det er netop denne mulighed, der gør registreringen interessant.
Problemet bliver større, hvis sådanne oplysninger senere anvendes til andre formål end den oprindelige identitetskontrol. En forsikringsvirksomhed kunne eksempelvis få mulighed for at inddrage kontaktmønstre i en vurdering af en kunde, hvis den fik adgang til relevante data. En offentlig myndighed kunne benytte historiske registreringer til at undersøge en borgers tidligere kontakter. Automatiserede systemer kunne begynde at danne risikoprofiler på grundlag af mønstre, der måske slet ikke fortæller sandheden om mennesket. En hyppig kontakt til en økonomisk rådgiver beviser ikke økonomisk uforsvarlighed, ligesom kontakt til et behandlingssted ikke i sig selv fortæller noget bestemt om en persons helbred. Alligevel kan sådanne oplysninger danne grundlag for fejlagtige konklusioner, hvis de bliver behandlet som objektive indikatorer.
En anden konsekvens er, at oplysninger, der oprindeligt blev indsamlet for at øge sikkerheden, selv bliver et attraktivt mål. Et datalæk fra et identitetssystem kan, afhængigt af hvad der er gemt, potentielt afsløre langt mere end navne og CPR-numre. Det kan også blotlægge historiske kontaktmønstre, tidspunktet for bestemte handlinger og forbindelser mellem mennesker og tjenester. Jo længere oplysningerne opbevares, desto længere tilbage vil sådanne mønstre kunne rekonstrueres. Et menneskes tidligere henvendelser kan således blive til en digital historik, som vedkommende måske aldrig forestillede sig ville blive bevaret.
Endelig opstår der et spørgsmål om selve adgangen. Hvis digital identitetsgodkendelse efterhånden bliver en forudsætning for at benytte stadig flere tjenester, hvad sker der så med en borger, hvis identitetsapp bliver spærret, telefonen mistes, eller en automatiseret sikkerhedskontrol fejlagtigt afviser vedkommende? Det, der begyndte som en ekstra sikkerhedsforanstaltning, kan i sådanne situationer blive en praktisk hindring for at kontakte banken, ændre forsikringsforhold eller få behandlet en sag hos en myndighed, hvis der ikke findes et brugbart alternativ.
Databeskyttelsesreglerne stiller ganske vist krav om, at personoplysninger kun må anvendes til bestemte formål, at indsamlingen skal begrænses til det nødvendige, og at oplysninger ikke må gemmes længere end nødvendigt13. Men reglerne ændrer ikke ved de tekniske muligheder, hvis store mængder historiske oplysninger først er blevet indsamlet. De beskytter heller ikke automatisk mod ulovlig adgang, fejl eller senere misbrug.
Det er derfor ikke kun spørgsmålet om, hvem der kan godkende min identitet, der er afgørende. Det er også, hvem der kan se, hvornår jeg har identificeret mig, over for hvem, hvor ofte, og hvor langt tilbage den historik kan følges. For når oplysninger om menneskers kontakt med samfundet kan sammenstilles, bliver selv registreringen af en tilsyneladende uskyldig identitetsgodkendelse potentielt en brik i et langt mere detaljeret billede af deres privatliv.
Flere nyheder om Kontrol, Overvågning, Samfund og Teknologi
Når brikkerne samles: Fra digitale systemer til en fortællende profilFlere offentlige myndigheder har allerede ændret kontrollen
Mens identitetsindustrien udvikler og markedsfører sine løsninger, er konsekvenserne af CPR-lækket begyndt at vise sig i borgernes almindelige kontakt med det offentlige. Den 9. oktober meddelte Social- og Boligstyrelsen, at den indførte nye identitetskontroller ved henvendelser om borgersager. Styrelsen henviste direkte til CPR-lækket og anbefalingerne fra Styrelsen for Samfundssikkerhed. Det interessante er, at der ikke blot er tale om midlertidig ekstra opmærksomhed. Styrelsen beskriver ændringerne som en ny standard, der fremover skal anvendes generelt ved borgersager. Kontrollen omfatter også faste samarbejdspartnere, andre myndigheder, borgere, der henvender sig om deres egne sager, samt deres pårørende. Procedurerne er allerede trådt i kraft14.Den 15. oktober fulgte Rigsarkivet med endnu en ændring. Her skal besøgende nu fremvise billedlegitimation, når de får udleveret særlige arkivalier, herunder materiale, som kræver særlig tilladelse. Kravet gælder også personer, der allerede er oprettet som brugere. Rigsarkivet skriver selv, at ændringen skyldes CPR-lækket i september. Tidligere skulle der fremvises sundhedskort og billedlegitimation ved oprettelsen som bruger. Nu er identitetskontrollen også blevet en del af selve udleveringsproceduren for de pågældende arkivalier15. Rigsarkivets krav er fysisk og ikke digitalt. Men sammen med Social- og Boligstyrelsens nye procedurer dokumenterer det, hvordan et sikkerhedsbrud ét sted i den digitale infrastruktur allerede har medført skærpede identitetskrav andre steder.
Det er gennem denne udvikling, at de digitale løsninger kan få stadig større praktisk betydning. Når myndigheder og virksomheder generelt beslutter, at personlige oplysninger ikke længere er nok til at fastslå identitet, opstår behovet for andre kontrolmidler. Det kan være fysisk legitimation, kontrolopkald eller personligt fremmøde, men i digitale kundeforløb vil de elektroniske identitetsløsninger ofte være den mest nærliggende måde at gennemføre kontrollen på. Hver enkelt institution kan ændre sine procedurer uden at afvente en samlet politisk beslutning. Resultatet kan alligevel blive, at borgerne i stadig flere sammenhænge må dokumentere deres identitet gennem en digital godkendelsesproces.
Hvem holdes ansvarlig for det oprindelige sikkerhedsbrud?
Det spørgsmål står fortsat åbent, mens de nye identitetsløsninger allerede bliver fremmet. Den 23. oktober meddelte Datatilsynet, at det har indledt en formel undersøgelse af CPR-sagen. Tilsynet har sendt høringsbreve til CPR-administrationen og Charity Guard ApS for at klarlægge, hvordan de omfattende opslag kunne gennemføres, og hvilke sikkerhedsforanstaltninger der eksisterede på tidspunktet for angrebet.Det er bemærkelsesværdigt, at Datatilsynet navngiver Charity Guard, mens Pays tidligere blev identificeret som virksomheden, hvis CPR-adgang var blevet misbrugt. De to selskaber er nært forbundne, men den præcise ansvarsfordeling mellem dem er endnu ikke offentligt afklaret. Datatilsynet har endnu ikke truffet afgørelse om, hvorvidt databeskyttelsesreglerne er blevet overtrådt16. Vi ved derfor fortsat ikke med sikkerhed, hvem der havde det konkrete ansvar for de mulige åbne API-adgange, hvilke kontroller CPR-administrationen udførte hos sine private adgangshavere, eller hvorfor den ekstraordinære mængde opslag ikke blev standset, mens dataindsamlingen stod på.
Den 27. oktober 2026 skal forsknings-, uddannelses- og digitaliseringsminister Christina Egelund og minister for samfundssikkerhed og beredskab Lisbeth Bech-Nielsen forklare sig ved et åbent samråd i Folketingets Erhvervs- og Digitaliseringsudvalg. Udvalget vil blandt andet have svar på, hvordan sikkerhedsbruddet kunne finde sted, om kontrollen var tilstrækkelig, og om CPR-systemets centrale rolle i den danske digitale infrastruktur bør gentænkes. Også spørgsmålet om myndighedernes ansvar og beskyttelsen af de berørte borgere er på dagsordenen17.
Det er vigtige spørgsmål, men jeg mener, at diskussionen må række længere end til nye adgangskoder, tekniske begrænsninger og sanktioner mod én eller to private virksomheder. Et system, hvor mere end tusind private virksomheder har adgang til oplysninger fra landets centrale personregister, må kunne dokumentere, at de enkelte adgangsveje er forsvarligt beskyttet - hvis ikke, hvorfor skal vi så tro på, at mere digitalisering er mere sikker? Det er tydeligt, at flere akkumulerede data giver større problemer ved datalæk. Hvis den kontrol svigter, bør det først og fremmest få konsekvenser for dem, der har fået ansvaret for at administrere og beskytte adgangen. I stedet ser vi nu en udvikling, hvor borgerne også bliver en del af løsningen gennem nye krav om at bevise deres identitet.
Fra beskyttelse af oplysninger til kontrol med adgangen
Da jeg skrev den første artikel, pegede jeg på, at AltID allerede var udviklet, før CPR-lækket fandt sted. Det var ikke nødvendigt at påstå, at nogen havde fremkaldt sikkerhedsbruddet for at fremme løsningen. Det afgørende var, hvordan hændelsen efterfølgende ville blive anvendt. Nu har vi konkrete eksempler på netop denne anvendelse. Staten fremhæver AltID i sine officielle vejledninger om CPR-lækket. Virksomheder opfordres til at kontrollere borgernes identitet gennem appen. e-Boks og Scrive tilbyder en fælles integration af tre digitale identitetsløsninger og henviser direkte til datalækket som begrundelse. OpenID Foundation bruger hændelsen til at fremme internationale standarder, der kan gøre elektronisk identitetsgodkendelse til en almindelig del af telefonsamtaler og andre kundeforløb.Samtidig har offentlige myndigheder allerede ændret deres procedurer, så almindelige borgere bliver mødt med strengere krav til identifikation. Det er ikke dokumentation for, at CPR-lækket blev fremkaldt med dette formål. Men det er dokumentation for, at sikkerhedsbruddet nu bliver brugt til at fremme en mere omfattende digital identitetsinfrastruktur. Her ligger en udvikling, som jeg mener, vi bør være særligt opmærksomme på.
Digital identifikation handler ikke længere blot om at fastslå, hvem et menneske er. Den er allerede blevet en del af et omfattende digitalt kontrolsystem, hvor borgernes økonomiske transaktioner, myndighedskontakt og anvendelse af offentlige tjenester registreres og opbevares. MitID fører eksempelvis en historik over borgerens identitetsgodkendelser, som også kan vise, hvilke tjenester vedkommende har benyttet18. Skatteforvaltningen oplyser ligefrem, at den registrerer brugerens IP-adresse, besøgte sider, indtastninger og øvrige aktiviteter i TastSelv, og at oplysningerne opbevares i fem år. De kan også bruges som grundlag for myndighedens kontrol af borgere og virksomheder19. Overvågning gennem digitale registreringer er altså ikke noget, der først skal indføres. Den eksisterer allerede i omfattende dele af samfundets digitale infrastruktur.
Flere nyheder om Kontrol, Overvågning, Samfund og Teknologi
Skyldig indtil algoritmen frikender dig: Ansigtsgenkendelse og endetidens kontrolsamfundDermed kan identitetskontrollen bevæge sig fra de situationer, hvor borgeren aktivt logger ind i et system, til situationer, hvor vedkommende blot ønsker at benytte en tjeneste, dokumentere en rettighed eller få adgang til en bestemt funktion. AltID er konstrueret, så beviserne opbevares lokalt, og den udstedende myndighed ikke automatisk får besked, hver gang de anvendes. Men de virksomheder og myndigheder, som modtager beviserne, kan fortsat registrere deres egne kontakter og transaktioner. I takt med at flere tjenester kræver elektronisk verificerbare beviser, kan oplysninger om borgernes handlinger derfor blive registreret på stadig flere områder af samfundslivet21.
Det afgørende er, at en digital identitet ikke blot kan bruges til at dokumentere, hvem man er, men også til at dokumentere, hvilke betingelser man opfylder. Hvis adgangen til en tjeneste gøres afhængig af sådanne beviser, kan systemet automatisk afgøre, om betingelserne er opfyldt, og dermed om handlingen kan gennemføres. Det kan dreje sig om alder, medlemskab, tilladelser eller andre registrerede forhold. Hvilke krav der faktisk kan stilles, afhænger af lovgivningen og den enkelte tjenestes regler, men den tekniske infrastruktur gør det muligt at gennemføre kontrollen maskinelt.
Det er derfor ikke indførelsen af digital overvågning fra bunden, der er den væsentlige udvikling. Det er udvidelsen af den eksisterende digitale kontrolinfrastruktur til stadig flere af livets almindelige aktiviteter, hvor borgerens mulighed for at deltage kan gøres afhængig af elektronisk verificerbare beviser. Spørgsmålet er ikke længere blot, hvilke oplysninger myndighederne og virksomhederne har registreret om os, men også i hvor høj grad disse oplysninger fremover kan bruges til automatisk at bestemme, hvad vi får adgang til - f.eks. at købe og sælge, når Antikrist får sin tid.
Den tekniske infrastruktur kan netop få betydning langt ud over det oprindelige formål. Hvis stadig flere virksomheder og offentlige tjenester begynder at kræve elektronisk identitetsgodkendelse, kan en stor del af samfundets adgangsveje efterhånden blive afhængige af sådanne systemer.
I nyheden "AltID åbner den digitale port: Danmark tager endnu et skridt mod Antikrists adgangssamfund" beskrev jeg allerede den grundlæggende problemstilling: En digital identitetstegnebog er ikke blot et elektronisk legitimationskort. Den er også en teknisk infrastruktur, der kan anvendes til at afgøre, om et menneske opfylder bestemte krav for at få adgang til en tjeneste. Det er som sagt i den forbindelse, jeg ser relevansen af Åb. 13:16-17, hvor der beskrives en fremtidig magt, som gør menneskers adgang til at købe og sælge betinget af en bestemt autorisation. At Danmark indfører digitale identitetsløsninger er ikke i sig selv opfyldelsen af denne profeti. Men teknologien demonstrerer, hvordan adgang til samfundets funktioner i stigende grad kan gøres betinget af en maskinelt kontrolleret identitet.
Den udvikling behøver ikke at komme gennem ét dramatisk politisk indgreb. Vi ser den i dag vokse frem gennem en række enkeltstående beslutninger, hvor hver institution, virksomhed eller myndighed stiller lidt flere krav, fordi det fremstår som den sikreste og mest praktiske løsning. Og netop derfor er CPR-lækket så interessant at følge, for hvis en virksomhed med tilsyneladende åbne API-adgange og håbløst svage adgangskoder kan medvirke til kompromitteringen af millioner af menneskers oplysninger, men resultatet bliver, at den almindelige borger skal identificere sig endnu mere omfattende gennem digitale systemer, har vi et paradoks, som ikke kan bortforklares med henvisning til bedre sikkerhed.
Den ansvarlige infrastruktur skal beskyttes. Men borgernes behov for beskyttelse må ikke blive et ubegrænset argument for at gøre deres adgang til samfundet afhængig af stadig mere omfattende digital godkendelse. Det spørgsmål, vi bør stille, er derfor ikke kun, om den næste identitetsløsning kan gøre os mere sikre. Det er også, hvem der får magten til at bestemme, hvornår vi er tilstrækkeligt identificerede til at deltage.
Spørgsmålet er for os, der kender Guds afsløring af enden, retorisk. Antikrist er den, der får magten til at bestemme, og hans rige består af samfundsmæssig totalkontrol - hvem tilbeder, og hvem gør ikke. For den nuværende verdensmagt vil samle sig i 10 dominerende kongedømmer og "De har én og samme tanke, og deres kraft og magt stiller de til dyrets rådighed" (Åb. 17:13).
Endetidens samfund under Antikrist kræver ikke længere fantasi eller dyb viden om verdens udvikling. Det hele lægges til rette i fuld fart, hvilket må få alle der kender Bibelen til at løfte hovederne og vente forløsningen lige om hjørnet (Luk. 21:28).
Se også
CPR-lækket afslører det digitale paradoks: Systemet svigter - og svaret bliver mere kontrol
Nyhed · 07. oktober, 2026
Når brikkerne samles: Fra digitale systemer til en fortællende profilNyhed · 20. maj, 2026
Når staten samler alt - fra Kina-lækket til Åbenbaringens totale kontrolNyhed · 09. maj, 2026
EU’s digitale fælde: Når børnebeskyttelse bliver indgangen til Antikrists systemNyhed · 03. maj, 2026
Indiens digitale ID-system, Addhaar, afslører trængslens digitale kaosNyhed · 21. november, 2025
Storbritannien nærmer sig obligatorisk digital identitetNyhed · 21. september, 2025